Domein bij een andere provider? Zo stel je de DNS in voor LJPc hosting
Gepubliceerd op 9 november 2026 13 min leestijd
Domein bij een andere provider? Zo zet je de DNS-records voor je website en mail goed, lees je de DNS-check en komt je SSL-certificaat vanzelf.

Staat je domein bij een andere provider en draait je website of e-mail bij LJPc hosting, dan laat je je domein op een van twee manieren naar ons wijzen. Je zet bij je provider de nameservers op ns1.ljpc.network, ns2.ljpc.network en ns3.ljpc.network, of je laat de DNS daar en zet een paar records die naar je hostingpakket wijzen. Welke waarden je nodig hebt, zie je per domein in de DNS-check in Plesk. Zodra je domein en www naar je hostingpakket wijzen, vraagt ons systeem vanzelf een gratis SSL-certificaat aan.
Hieronder lees je welke route bij jou past, welke records je bij je provider zet, hoe je de DNS-check leest, waarom een certificaat soms op zich laat wachten en hoe je ziet of een domein nog naar LJPc wijst.
Twee manieren om je domein aan LJPc hosting te koppelen
In beide gevallen blijft de registratie van je domein bij je huidige provider. Het verschil zit in wie de DNS beheert: de lijst met records die bepaalt waar je website en mail terechtkomen.
| Nameservers naar LJPc | Records bij je eigen provider | |
|---|---|---|
| Wat je bij je provider doet | De nameservers vervangen door ns1.ljpc.network, ns2.ljpc.network en ns3.ljpc.network. | De records voor je website en mail aanpassen. De nameservers blijven staan. |
| Wie de DNS beheert | LJPc. Je past records voortaan aan in Plesk. | Je provider. Je past records aan in het beheerpaneel van die provider. |
| Wat er klaarstaat | Alle records voor je website en mail, met SPF, DKIM, DMARC en CAA. | Je zet de records zelf, met de waarden uit de DNS-check. |
| Past bij jou als | je alles op één plek wilt hebben. | er bij je provider nog andere diensten aan je domein hangen, of als je IT-partner de DNS beheert. |
Kies je voor de nameservers van LJPc, volg dan de stappen in nameservers wijzigen. Haal je ook de registratie naar ons, dan wijzen de nameservers na de verhuizing vanzelf naar LJPc, zie domein verhuizen naar LJPc. De rest van dit artikel gaat over de tweede route: de DNS blijft bij je provider.
Welke DNS-gegevens zet je bij je provider?
Voor een website en e-mail bij LJPc zijn het altijd dezelfde soorten records. De IP-adressen verschillen per server en de DKIM-sleutel per domein, dus die neem je over uit de DNS-check van je eigen domein. In de tabel staan voorbeeldwaarden.
| Type | Naam | Waarde | Waarvoor |
|---|---|---|---|
| A | @ | Het IPv4-adres van je server, bijvoorbeeld 192.0.2.10 | Je website |
| AAAA | @ | Het IPv6-adres van je server, bijvoorbeeld 2001:db8::10, als de DNS-check een AAAA-regel toont | Je website via IPv6 |
| CNAME | www | jouwdomein.nl, of een A- en AAAA-record met dezelfde adressen als je domein | www.jouwdomein.nl |
| MX | @ | mx1.ljpc.email en mx2.ljpc.email, allebei met prioriteit 10 | Inkomende mail |
| TXT (SPF) | @ | v=spf1 include:_spf.ljpc.network -all | Uitgaande mail |
| TXT (DKIM) | default._domainkey | De sleutel uit de DNS-check, die begint met v=DKIM1; | Ondertekening van je mail |
| TXT (DMARC) | _dmarc | v=DMARC1; p=quarantine | Beleid voor mail die de controles niet haalt |
| CNAME | autodiscover | autodiscover.ljpc.email | Mailprogramma's vinden je instellingen vanzelf |
| CNAME | autoconfig | autoconfig.ljpc.email | Idem, voor onder meer Thunderbird |
Let bij het invullen op deze punten:
- De naam.
@staat voor je domein zelf. Sommige providers willen daar een leeg veld of je volledige domeinnaam. Bij de andere records vul je alleen het deel vóór je domeinnaam in, duswwwen nietwww.jouwdomein.nl. - Eén adres per naam. Vervang de A-, AAAA- en www-records van je vorige host, in plaats van nieuwe ernaast te zetten. Staan er twee adressen op dezelfde naam, dan komt een deel van je bezoekers op de oude server uit. Zet ook een doorsturing of parkeerpagina van je provider op je domein uit.
- Geen AAAA-regel in de DNS-check? Haal dan een bestaand AAAA-record bij je provider weg. Anders komen bezoekers met IPv6 nog bij je vorige host uit en kan er geen certificaat komen.
- Eén SPF-record. Heb je al een SPF-record, zet
include:_spf.ljpc.networkdan in dat record. Daarmee zien ontvangers dat onze mailservers namens jouw domein mogen mailen. Zonder die include kunnen ze je mail weigeren of in de spam zetten. Hoe je meerdere includes samenvoegt, lees je in DNS-records van een externe dienst toevoegen. - De DKIM-sleutel. Kopieer hem uit de DNS-check en plak hem in één keer, zonder aanhalingstekens eromheen. Elk teken telt.
- DMARC. Staat er al een record op
_dmarc, laat dat dan staan in plaats van er een tweede naast te zetten. Wat de keuzes betekenen, lees je in wat is DMARC? - TTL. Laat de standaardwaarde staan. Zet je de TTL van je bestaande records een dag van tevoren op een kwartier, als je provider dat toestaat, dan gaat de overstap sneller.
Gebruik je het premium spamfilter, dan geldt voor de MX de waarde uit dat artikel. Records van andere diensten, zoals een nieuwsbriefdienst of een verificatiecode, blijven naast deze records staan.
Alleen je website of alleen je e-mail bij LJPc?
- Alleen je website: zet A, AAAA en www, en laat de MX en de mailrecords van je mailprovider staan. Verstuurt je website mail met je eigen domein als afzender, bijvoorbeeld vanuit een contactformulier, zet dan ook
include:_spf.ljpc.networkin je SPF-record en voeg het DKIM-record toe. - Alleen je e-mail: zet de MX, SPF, DKIM, DMARC en de twee CNAME's voor je mailprogramma, en laat de records van je website staan.
In je mailprogramma gebruik je ljpc.email als server, waar je DNS ook staat. Alle instellingen staan in e-mail instellen op je telefoon en computer.
De DNS-check in Plesk openen
De DNS-check vergelijkt de records van je domein met wat je hostingpakket verwacht. Hij werkt vanaf het moment dat je site in Plesk staat, dus je kunt de gegevens al aan je provider of IT-partner doorgeven voordat je website live gaat.
- Log in op het klantenportaal, kies in het menu Diensten de optie Sites en klik op je site.
- Klik in het blok Siteoverzicht op Inloggen in Plesk. Plesk opent in een nieuw tabblad, zonder apart wachtwoord. Meer daarover lees je in Plesk openen vanuit het klantenportaal.
- Je komt binnen op Websites & Domains. Klik bij je domein op het tabblad Hosting & DNS.
- Klik op DNS check. De controle start vanzelf en is na een paar seconden klaar.
Plesk staat standaard in het Engels, en de DNS-check ook. Daarom noemen we hieronder de Engelse teksten.
Zo lees je de DNS-check
Bovenaan staat een balk over je nameservers, daaronder een tabel met een regel per record.
De balk over je nameservers
- Nameservers are correctly pointing to ns1/ns2/ns3.ljpc.network (groen): LJPc beheert de DNS van je domein.
- Nameservers are not pointing to us, met daarachter de huidige nameservers en het advies Change to: ns1.ljpc.network, ns2.ljpc.network, ns3.ljpc.network: de DNS van je domein staat bij een andere partij. Kies je bewust voor records bij je eigen provider, dan is dat in orde en kijk je alleen naar de tabel. De melding zegt niets over waar je domein geregistreerd is.
De tabel
| Kolom | Wat je ziet |
|---|---|
| Record | Welk record wordt gecontroleerd, bijvoorbeeld jouwdomein.nl (A), www.jouwdomein.nl (A), jouwdomein.nl (MX), jouwdomein.nl (SPF) en jouwdomein.nl (DKIM). Een AAAA-regel staat er alleen bij als je server een IPv6-adres heeft. |
| Expected | De waarde die je hostingpakket verwacht. Klik op een waarde om hem te kopiëren; je ziet dan kort Copied to clipboard. |
| Authoritative NS | Het antwoord van de nameserver van je domein: de bron van je DNS. |
| CloudFlare en Google | Het antwoord van de publieke DNS-servers 1.1.1.1 en 8.8.8.8, die veel bezoekers gebruiken. |
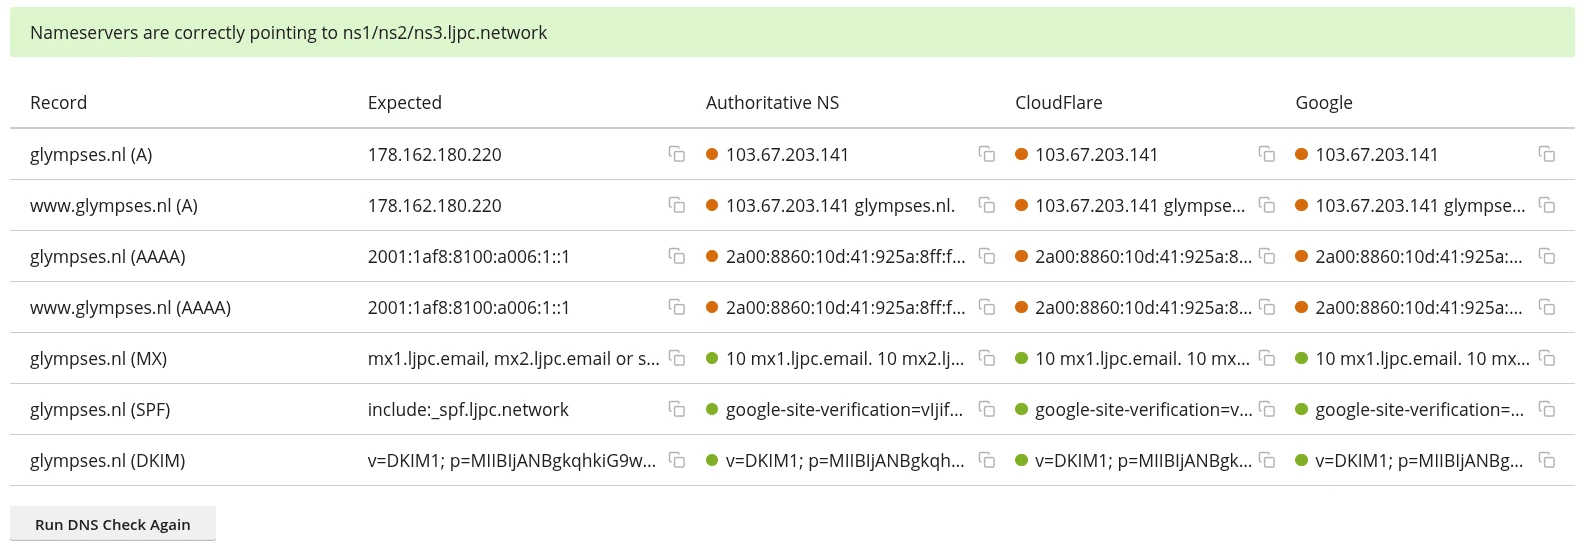
Elke cel krijgt een gekleurd bolletje:
- Groen: het antwoord bevat de verwachte waarde.
- Oranje: het antwoord wijkt af, of er staat geen record (No records found).
- Rood: de DNS-server gaf geen antwoord (Query timeout or failed). Klik na een minuut onderaan op Run DNS Check Again.
Samen vertellen de kolommen je waar je staat:
- Groen bij Authoritative NS, oranje bij CloudFlare of Google: het record staat goed en is onderweg. Publieke DNS-servers onthouden het oude antwoord tot de TTL verloopt.
- Oranje in alle drie de kolommen: het record staat bij je provider nog niet goed. Vergelijk het antwoord met de kolom Expected.
- Twijfel je over DKIM? Stuur een testmail vanaf je adres naar een adres bij een andere aanbieder en bekijk de originele berichtbron. Staat daar
dkim=passmet jouw domein, dan klopt het record.
Wanneer komt het SSL-certificaat?
Bij je hostingpakket hoort een gratis certificaat van Let's Encrypt, en ons systeem vraagt het voor je aan. Het controleert elk kwartier of je domein en www.jouwdomein.nl met hun A-record, en een eventueel AAAA-record, alleen naar je hostingpakket wijzen. Dat kijkt het na bij Google, bij Cloudflare en bij de nameserver van je domein: dezelfde drie kolommen als in de DNS-check. Kloppen die voor je domein en voor www, dan heb je meestal binnen een uur een certificaat voor allebei.
| Wat je ziet | Oorzaak | Wat je doet |
|---|---|---|
De regel www.jouwdomein.nl (A) is oranje | Het www-record ontbreekt of wijst nog naar je vorige host. | Zet www als CNAME naar je domein of met dezelfde adressen. Een wildcardcertificaat is hiervoor niet nodig: het certificaat geldt voor je domein en www. |
| In een kolom staan twee adressen | Naast het nieuwe record staat nog een oud A- of AAAA-record. | Verwijder het oude record bij je provider. |
| Geen AAAA-regel in de check, wel een AAAA-record bij je provider | Het AAAA-record wijst nog naar je vorige host. | Verwijder dat AAAA-record. |
| Groen bij Authoritative NS, oranje bij CloudFlare of Google | De wijziging is nog onderweg. | Wacht tot de TTL verloopt. Ons systeem probeert het elk kwartier opnieuw. |
| Overal adressen die je niet herkent, terwijl je DNS bij Cloudflare staat | De proxy van Cloudflare staat aan (oranje wolkje, Proxied). | Zet de records voor je domein en www op DNS only, zodat ze direct naar je hostingpakket wijzen. |
| Alles groen, toch geen certificaat | Een CAA-record bij je provider staat Let's Encrypt niet toe. | Voeg 0 issue "letsencrypt.org" toe aan je CAA-records. |
| Je had al een certificaat zonder www | Ons systeem vraagt alleen een certificaat aan als er nog geen geldig certificaat is. | Vraag het opnieuw aan in Plesk, met het vinkje voor www. |
Wil je het certificaat meteen hebben, dan vraag je het zelf aan in Plesk. De stappen staan in Let's Encrypt: gratis SSL-certificaat instellen.
Waar pas je later een record aan?
Altijd bij de partij achter je nameservers. Ook als je DNS bij je provider staat, heeft je domein in Plesk een eigen DNS-zone. Daar haalt de DNS-check de verwachte waarden uit, maar bezoekers gebruiken hem pas als je domein de nameservers van LJPc gebruikt. Een wijziging voor je website of mail doe je dus bij je provider. Hoe je records in Plesk en in het portaal beheert zodra je de nameservers van LJPc gebruikt, lees je in DNS-records beheren.
Later toch naar de nameservers van LJPc?
Dat kan altijd. Gebruikt je domein de nameservers van LJPc niet, dan haalt ons systeem de zone van je domein na een paar dagen van onze nameservers. In Plesk zie je dan op het tabblad Hosting & DNS de tegel Trigger DNS zone sync in plaats van DNS zone synced. Zo gaat de overstap zonder onderbreking:
- Kijk in Plesk bij DNS of de records kloppen. Neem records van andere diensten die je bij je provider hebt toegevoegd eerst over.
- Klik op het tabblad Hosting & DNS op Trigger DNS zone sync. Je ziet de melding DNS zone sync triggered successfully en binnen een paar minuten staat de zone weer op onze nameservers.
- Wijzig binnen een week bij je provider de nameservers naar
ns1.ljpc.network,ns2.ljpc.networkenns3.ljpc.network.
Sla je de tweede stap over, dan zet ons systeem de zone na de wissel vanzelf terug, maar tot dat moment kan je domein onbereikbaar zijn. Meer over de wissel en over DNSSEC lees je in nameservers wijzigen.
Wijst je domein nog naar LJPc? Zo zie je het
Met dezelfde DNS-check zie je ook of een website of mail naar een andere partij is vertrokken, bijvoorbeeld voordat je een hostingpakket opzegt dat niemand meer gebruikt:
- Zijn de regels voor A, AAAA en www in alle drie de kolommen oranje met een ander adres, dan draait je website ergens anders.
- Is de MX-regel oranje met andere mailservers, dan komt je mail ergens anders binnen.
- Is alles oranje, dan wijst er niets meer naar je hostingpakket.
De balk Nameservers are not pointing to us alleen zegt dat niet: een domein met de DNS bij een andere partij kan nog steeds naar LJPc wijzen. Wil je een pakket stopzetten, lees dan abonnement opzeggen.
Hoe lang duurt het?
Hoe snel een wijziging bij de nameserver van je domein staat, bepaalt je provider. De kolom Authoritative NS laat zien of hij er al is. Publieke DNS-servers zoals die van Google en Cloudflare onthouden het oude antwoord tot de TTL verloopt, vaak een uur en soms een dag. Wissel je de nameservers, reken dan op enkele uren en soms tot 48 uur. Hoe dat werkt, lees je in DNS-propagatie.
Kom je er niet uit? Maak een supportticket aan en noem je domeinnaam. Wij vertellen je precies welke waarden er moeten staan; aanpassen doe je bij je provider, of laat je doen door wie je domein daar beheert.
Veelgestelde vragen
Kan ik de DNS-gegevens al doorgeven voordat mijn website live gaat?
Ja. De DNS-check in Plesk toont de waarden zodra je site in je hostingpakket staat. Bezoekers komen pas bij LJPc uit als de records bij je provider zijn aangepast, dus die wijziging doe je op het moment dat je live wilt.
Heb ik een wildcardcertificaat nodig om www te laten werken?
Nee. Het gratis certificaat geldt voor je domein en voor www. Werkt www niet, dan staat het www-record bij je provider niet goed. De DNS-check laat dat zien in de regel www.jouwdomein.nl (A).
Wat betekent Nameservers are not pointing to us in de DNS-check?
Dat de DNS van je domein bij een andere partij staat. Het zegt niets over waar je domein geregistreerd is en ook niet of je website nog bij LJPc draait: dat lees je af aan de regels in de tabel.
Waarom heb ik nog geen SSL-certificaat terwijl mijn records kloppen?
Ons systeem vraagt het aan zodra je domein en www bij Google, Cloudflare en de nameserver van je domein alleen naar je hostingpakket wijzen. Vaak staat er nog een oud AAAA-record of een tweede A-record, of is de wijziging nog onderweg. Je kunt het certificaat ook zelf aanvragen in Plesk.
Zijn de DNS-gegevens voor elk domein hetzelfde?
De mailrecords zijn voor elk domein gelijk, behalve de DKIM-sleutel: die is per domein anders. De IP-adressen hangen af van de server van je hostingpakket. Neem ze daarom altijd over uit de DNS-check van het domein zelf.
Kan LJPc de records bij mijn provider aanpassen?
De records bij een andere provider pas je zelf aan, of degene die je domein daar beheert. Wil je dat wij de DNS voor je regelen, zet je nameservers dan op ns1.ljpc.network, ns2.ljpc.network en ns3.ljpc.network, of verhuis je domein naar LJPc.