Let's Encrypt: gratis SSL-certificaat instellen
Gepubliceerd op 3 juli 2026 10 min leestijd
Let's Encrypt geeft gratis SSL-certificaten uit voor https. Ontdek hoe het werkt, hoe automatische verlenging werkt en hoe je het instelt in Plesk.

Let's Encrypt is een gratis, geautomatiseerde certificaatautoriteit waarmee je jouw website beveiligt met een SSL-certificaat. Zo bereiken bezoekers je site via een versleutelde https-verbinding in plaats van via onversleuteld http. In dit artikel lees je wat Let's Encrypt is, hoe gratis SSL-certificaten werken, hoe de automatische verlenging in elkaar zit, wat LJPc automatisch voor je regelt en hoe je een certificaat zelf aanvraagt in Plesk.
Wat is Let's Encrypt?
Let's Encrypt is een certificaatautoriteit, afgekort CA. Dat is een organisatie die digitale certificaten uitgeeft waarmee een website aan bezoekers een versleutelde en betrouwbare verbinding kan bieden. Wat Let's Encrypt bijzonder maakt, is dat het volledig gratis en geautomatiseerd werkt.
Achter Let's Encrypt zit de non-profitorganisatie ISRG (Internet Security Research Group). De dienst is sinds 2015 publiek beschikbaar en beveiligt inmiddels honderden miljoenen websites. Let's Encrypt wordt betaald uit donaties en sponsoring, niet uit de verkoop van certificaten.
Let's Encrypt geeft alleen zogeheten Domain Validated-certificaten uit, kortweg DV. Bij een DV-certificaat controleert de CA of jij zeggenschap hebt over het domein, en niet wie je als organisatie bent. Voor vrijwel elke website, webshop of webapplicatie is dat precies wat je nodig hebt: een geldig certificaat en een versleutelde verbinding. Het verschil met OV- en EV-certificaten lees je in wat een SSL-certificaat is.
Hoe werken gratis SSL-certificaten?
Een SSL-certificaat, technisch eigenlijk een TLS-certificaat, doet twee dingen tegelijk. Het versleutelt het verkeer tussen de browser van je bezoeker en je server, en het bevestigt dat de bezoeker echt met jouw domein verbonden is. De browser toont dat de verbinding beveiligd is, en het webadres begint met https.
Dat een certificaat van Let's Encrypt gratis is, zegt niets over de kwaliteit ervan. De versleuteling is net zo sterk als bij een betaald certificaat. Het verschil zit in wat er wordt gecontroleerd en in extra's zoals uitgebreide validatie of garanties, niet in de beveiliging van de verbinding zelf.
Houd wel voor ogen wat een DV-certificaat niet doet. Het beveiligt de verbinding, maar het is geen keurmerk voor het bedrijf achter een website. Een beveiligde verbinding betekent versleuteld, niet automatisch betrouwbaar.
Hoe werkt Let's Encrypt? Het ACME-protocol
Let's Encrypt kan alleen gratis en op grote schaal werken omdat alles geautomatiseerd is. Dat gebeurt met het ACME-protocol (Automatic Certificate Management Environment). ACME is een open standaard waarmee software een certificaat kan aanvragen, de validatie doorlopen en het certificaat installeren zonder dat er een mens aan te pas komt.
Op je server draait daarvoor een ACME-client. Bekende voorbeelden zijn Certbot en acme.sh, maar ook controlepanelen zoals Plesk en cPanel hebben een ACME-client ingebouwd. Bij LJPc zit die client in Plesk en vraagt ons systeem het certificaat automatisch voor je aan, dus je hoeft hier zelf niets voor te installeren.
Domeinvalidatie: HTTP-01 en DNS-01
Voordat Let's Encrypt een certificaat uitgeeft, moet je bewijzen dat je het domein beheert. Dat gaat via een validatie, meestal op een van deze twee manieren:
- HTTP-01: de ACME-client zet een uniek bestand op een vast pad op je webserver. Let's Encrypt haalt dat bestand op om te controleren dat jij de server beheert. Het pad ziet er zo uit:
http://jouwdomein.nl/.well-known/acme-challenge/<token>- DNS-01: je plaatst een tijdelijk TXT-record in je DNS, op de naam _acme-challenge. Deze methode is verplicht voor wildcardcertificaten en werkt ook als je server niet publiek bereikbaar is.
_acme-challenge.jouwdomein.nl. TXT "<validatiewaarde>"Voor de HTTP-01-validatie moet je domein via een A-record, en een eventueel AAAA-record voor IPv6, naar het juiste IP-adres van je server wijzen. Klopt dat niet, dan kan Let's Encrypt de validatie niet uitvoeren en mislukt de aanvraag.
Geldigheid en automatische verlenging
Een certificaat van Let's Encrypt is op dit moment 90 dagen geldig. Die korte looptijd is een bewuste keuze. Ze beperkt de schade als een sleutel ooit uitlekt en dwingt beheerders om de verlenging te automatiseren.
Handmatig elke drie maanden een nieuw certificaat aanvragen is onhandig en foutgevoelig. Daarom hoort verlenging vanzelf te gaan. De ACME-client houdt bij hoe lang een certificaat nog geldig is en vernieuwt het ruim op tijd. Plesk verlengt een certificaat van Let's Encrypt automatisch 30 dagen voordat het verloopt, dus na ongeveer twee derde van de looptijd.
De looptijd wordt de komende jaren stapsgewijs korter, niet alleen bij Let's Encrypt maar in de hele sector. Let's Encrypt kondigde aan dat zijn standaardcertificaten vanaf 10 februari 2027 64 dagen geldig zijn en vanaf 16 februari 2028 45 dagen. Een nieuwe looptijd gaat in bij de eerstvolgende verlenging. Daarnaast biedt Let's Encrypt sinds januari 2026 op verzoek certificaten van zes dagen aan. Automatische verlenging wordt daardoor alleen maar belangrijker. Volgens Let's Encrypt hoeft wie automatisch verlengt meestal niets te veranderen.
Wat LJPc automatisch voor je regelt
Bij elk hostingpakket van LJPc zit een gratis certificaat van Let's Encrypt, en meestal hoef je het niet zelf aan te vragen. Ons systeem controleert elk kwartier welke sites op je hostingpakket nog geen geldig certificaat hebben en vraagt er dan via Plesk een aan, voor je domein en voor de www-variant. Daarbij zet het ook HSTS aan, een header die browsers vertelt je site alleen via https te openen. Daarna verlengt Plesk het certificaat automatisch.
Voordat ons systeem een certificaat aanvraagt, controleert het of je domein en www.jouwdomein.nl met het A-record, en een eventueel AAAA-record, naar je hostingpakket wijzen. Dat controleren we bij Google, bij Cloudflare en bij de nameservers van je domein, zodat het certificaat pas wordt aangevraagd als je DNS-wijziging echt zichtbaar is. Ook je CAA-record moet Let's Encrypt toestaan. Wijst je domein nog ergens anders heen, dan probeert ons systeem het elk kwartier opnieuw. Beheert een andere provider je DNS, dan zie je in de DNS-check in Plesk welke records nog niet kloppen; hoe je die check opent en leest, staat in DNS instellen voor een domein bij een andere provider. Staat alles goed, dan heb je meestal binnen een uur een certificaat. Hoe lang een DNS-wijziging onderweg is, lees je in wat DNS-propagatie is.
Mislukt de aanvraag zelf, bijvoorbeeld omdat Let's Encrypt de controle niet kon afronden, dan probeert ons systeem het pas na zeven dagen opnieuw. Wil je niet zo lang wachten, vraag het certificaat dan zelf aan in Plesk zoals hieronder staat, of neem contact op met support.
Let's Encrypt zelf instellen in Plesk
Wil je het certificaat direct hebben, heb je na een paar uur nog geen certificaat terwijl je domein goed staat, of is een automatische aanvraag mislukt? Dan vraag je het zelf aan in Plesk. Plesk staat standaard in het Engels, daarom noemen we hier de Engelse namen.
- Log in op het klantenportaal, kies in het menu Diensten en dan Sites, open je site en klik in het blok Siteoverzicht op Inloggen in Plesk. Hoe dat werkt, lees je in Plesk openen vanuit het klantenportaal.
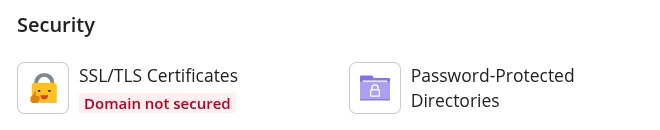
- Je komt binnen op Websites & Domains. Klik bij je domein, in het blok Security, op SSL/TLS Certificates. Onder de knop staat de status, bijvoorbeeld Domain not secured als er nog geen geldig certificaat is.
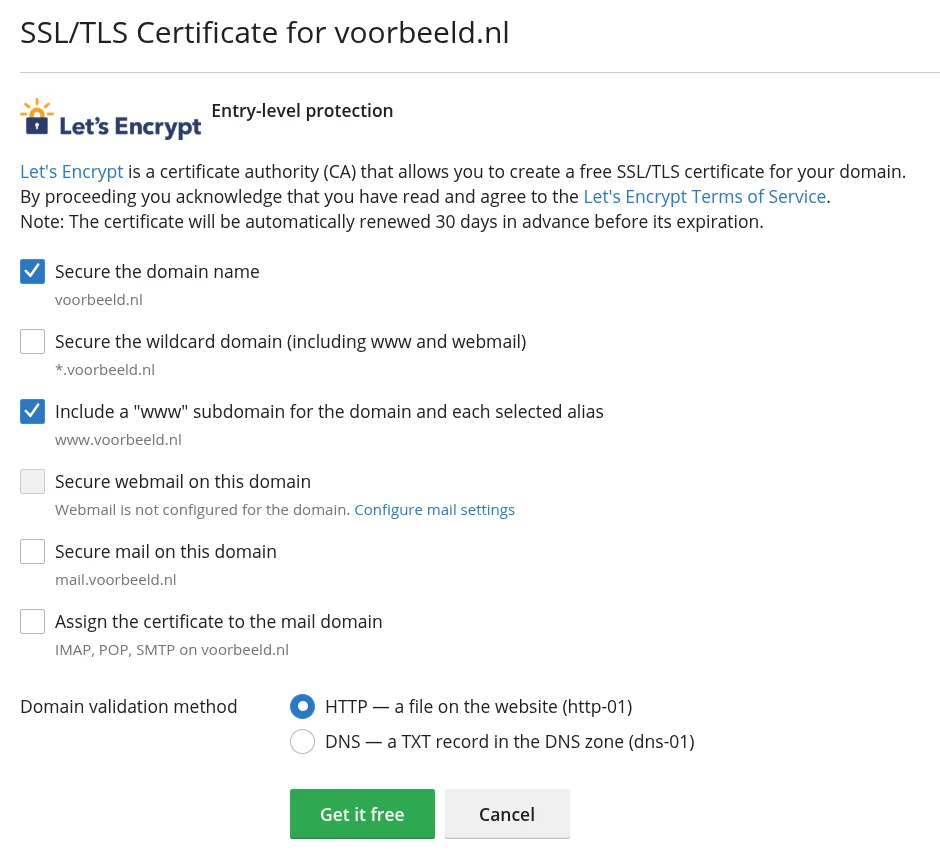
- Klik bij Install a free basic certificate provided by Let's Encrypt op Install.
- Laat in het venster Secure the domain name aangevinkt en vink ook Include a "www" subdomain for the domain and each selected alias aan. Dat vinkje staat niet altijd standaard aan. Zonder dat vinkje krijgt een bezoeker op www.jouwdomein.nl een certificaatfout.
- Laat de andere opties uit. Een wildcard heb je meestal niet nodig (zie hieronder), en de opties voor mail en webmail ook niet: je mailprogramma en je webmail maken verbinding met ljpc.email, dat een eigen certificaat heeft.
- Laat bij Domain validation method de keuze HTTP (http-01) staan en klik op Get it free. Plesk vraagt het certificaat aan bij Let's Encrypt en installeert het meteen. Meestal is het binnen enkele minuten actief.
De doorverwijzing van http naar https staat bij LJPc standaard aan: de optie Permanent SEO-safe 301 redirect from HTTP to HTTPS bij Hosting Settings van je domein. Test het door je domein met http:// ervoor te openen: kom je op de https-versie uit, dan werkt het. Meer over doorverwijzingen lees je in .htaccess: redirects, beveiliging en meer instellen.
Vraag je het certificaat zelf aan, dan staat HSTS niet vanzelf aan. Hoe je controleert of HSTS aanstaat en hoe je het aanzet, lees je in HTTP-beveiligingsheaders instellen. Onder SSL/TLS Certificates zie je ook wanneer je certificaat verloopt.
Wildcardcertificaat
Wil je met een enkel certificaat in één keer al je subdomeinen beveiligen, bijvoorbeeld *.jouwdomein.nl? Dan heb je een wildcardcertificaat nodig. Let's Encrypt geeft die uit, maar alleen via de DNS-01-validatie. Bij LJPc krijgt elk domein en elk subdomein op je hostingpakket automatisch een eigen gratis certificaat, dus een wildcard is zelden nodig. Wil je er toch een, neem dan contact op met support.
Werkt je site op jouwdomein.nl wel en krijg je op www.jouwdomein.nl een certificaatfout, dan lost een wildcard dat niet op. Dan wijst het www-record nog niet naar je hostingpakket, of stond bij de aanvraag het vinkje voor www uit. Laat het www-record naar je hostingpakket wijzen en vraag het certificaat daarna opnieuw aan in Plesk, met het vinkje voor www aan (zie stap 4 hierboven). Wijst een subdomein met een CNAME-record naar de dienst van een andere partij, bijvoorbeeld een webshopplatform, dan zorgt die partij voor het certificaat van dat subdomein.
Let's Encrypt en het CAA-record
Met een CAA-record bepaal je in je DNS welke certificaatautoriteiten een certificaat voor jouw domein mogen uitgeven. Bij een hostingpakket van LJPc staat letsencrypt.org standaard al in je CAA-record, voor je domein en voor je subdomeinen. Voeg je zelf een andere uitgever toe, laat letsencrypt.org er dan naast staan. Het record ziet er zo uit:
jouwdomein.nl. CAA 0 issue "letsencrypt.org"Heb je geen CAA-record, bijvoorbeeld omdat je DNS ergens anders staat, dan mag elke publiek vertrouwde CA een certificaat uitgeven, waaronder Let's Encrypt, en slaagt de aanvraag. Sluit je CAA-record Let's Encrypt juist uit, dan wordt de aanvraag geweigerd en vraagt ons systeem ook automatisch geen certificaat aan.
Veelvoorkomende problemen
Loopt het instellen of verlengen vast, dan komt dat meestal door een van deze oorzaken:
| Probleem | Oorzaak | Oplossing |
|---|---|---|
| Validatie mislukt (HTTP-01) | Je domein of www wijst niet naar je hostingpakket, of een AAAA-record wijst nog naar je oude host. | Zorg dat het A-record en een eventueel AAAA-record van je domein en van www naar je hostingpakket bij LJPc wijzen. |
| Na een paar uur nog geen certificaat | Je DNS-wijziging is nog niet overal zichtbaar, of een automatische aanvraag is mislukt. Ons systeem probeert het dan pas na zeven dagen opnieuw. | Controleer je DNS en vraag het certificaat zelf aan in Plesk, of neem contact op met support. |
| Certificaat wordt niet verlengd | Je domein wijst niet meer naar je hostingpakket, waardoor de verlenging niet lukt. | Herstel het A-record (en een eventueel AAAA-record). Zodra je domein weer naar LJPc wijst, vraagt ons systeem automatisch een nieuw certificaat aan. |
| Aanvraag geweigerd | Een CAA-record staat Let's Encrypt niet toe. | Zet letsencrypt.org terug in je CAA-record, naast een eventuele andere uitgever. |
| Wildcard lukt niet | Een wildcardcertificaat vereist DNS-01-validatie. | Neem contact op met support. Voor losse subdomeinen heb je geen wildcard nodig: die krijgen automatisch een eigen certificaat. |
| Browser toont nog een waarschuwing | De site laadt onderdelen nog via http (mixed content), of de doorverwijzing naar https staat uit. | Laad alle afbeeldingen en scripts via https, zie mixed content en HTTPS-fouten oplossen. Controleer bij Hosting Settings of Permanent SEO-safe 301 redirect from HTTP to HTTPS aanstaat. |
Kom je er niet uit, of twijfel je of je certificaat goed staat? Neem contact op met onze support, dan kijken we met je mee.
Veelgestelde vragen
Is Let's Encrypt echt gratis?
Ja. Let's Encrypt geeft SSL-certificaten volledig gratis uit. De dienst wordt gerund door de non-profitorganisatie ISRG en betaald uit donaties en sponsoring. Bij elk hostingpakket van LJPc vraagt ons systeem het certificaat automatisch voor je aan.
Hoe lang is een Let's Encrypt-certificaat geldig?
Een Let's Encrypt-certificaat is op dit moment 90 dagen geldig. Plesk verlengt het automatisch 30 dagen voordat het verloopt, dus je hoeft zelf niets bij te houden. Let's Encrypt verkort de looptijd naar 64 dagen in februari 2027 en naar 45 dagen in februari 2028, wat automatische verlenging nog belangrijker maakt.
Moet ik een Let's Encrypt-certificaat handmatig verlengen?
Nee. Plesk verlengt het certificaat automatisch 30 dagen voordat het verloopt. Lukt dat niet, bijvoorbeeld omdat je domein niet meer naar je hostingpakket wijst, dan vraagt ons systeem een nieuw certificaat aan zodra je domein weer goed staat. Je kunt het ook zelf opnieuw aanvragen in Plesk.
Wat is het verschil tussen Let's Encrypt en een betaald SSL-certificaat?
De versleuteling is bij beide net zo sterk. Let's Encrypt geeft Domain Validated-certificaten uit, die alleen controleren of je het domein beheert. Betaalde certificaten kunnen daarnaast de identiteit van je organisatie verifiëren of een garantie bieden. Voor de meeste websites is een gratis certificaat van Let's Encrypt voldoende.
Ondersteunt Let's Encrypt wildcard-certificaten?
Ja, maar alleen via de DNS-01-validatie, waarbij er een TXT-record in je DNS komt. Bij LJPc krijgt elk domein en elk subdomein op je hostingpakket automatisch een eigen certificaat, dus meestal heb je geen wildcard nodig. Wil je er toch een, neem dan contact op met support.
Moet ik mijn CAA-record aanpassen voor Let's Encrypt?
Meestal niet. Bij een hostingpakket van LJPc staat letsencrypt.org standaard al in je CAA-record. Voeg je zelf een andere uitgever toe, laat letsencrypt.org er dan naast staan. Zonder CAA-record hoef je niets te doen en slaagt de aanvraag.
Moet ik in Plesk ook de opties voor mail en webmail aanvinken?
Nee. Je mailprogramma en je webmail maken verbinding met ljpc.email, dat een eigen certificaat heeft. Voor je website vink je het domein en www aan.
Waarom heb ik nog geen certificaat?
Ons systeem vraagt het certificaat aan zodra je domein en www naar je hostingpakket wijzen en controleert dat elk kwartier. Heb je je DNS net aangepast, dan duurt het meestal tot een uur. Is een aanvraag mislukt, dan probeert ons systeem het pas na zeven dagen opnieuw. Vraag het certificaat in die tijd zelf aan in Plesk of neem contact op met support.